4
मुंबई: जैसे ही विश्व के नेता और उद्योग जगत के नेता अपनी वार्षिक बैठक के लिए दावोस में एकत्रित हो रहे हैं, विश्व आर्थिक मंच द्वारा जारी की गई दो महत्वपूर्ण रिपोर्टें- वैश्विक जोखिम रिपोर्ट 2026 और वैश्विक साइबर सुरक्षा आउटलुक 2026- हमारी सामूहिक भेद्यता के बारे में मिलती-जुलती कहानियों को प्रकट करती हैं; जबकि पूर्व भू-आर्थिक टकराव को शीर्ष वैश्विक खतरे के रूप में पहचानता है, बाद वाला साइबर असुरक्षा को आने वाले वर्ष के लिए भारत के सबसे गंभीर जोखिम के रूप में नामित करता है, जो आय असमानता, अपर्याप्त सार्वजनिक सेवाओं, आर्थिक मंदी और सशस्त्र संघर्ष के खतरे को भी पार कर जाता है।
इस कठोर मूल्यांकन को उन नीति निर्माताओं के लिए जागृत कॉल के रूप में काम करना चाहिए जिन्होंने लंबे समय से साइबर सुरक्षा को रणनीतिक अनिवार्यता के बजाय तकनीकी डोमेन के रूप में देखा है; क्या यह तेजी से डिजीटल होते समाज में राष्ट्रीय सुरक्षा, आर्थिक स्थिरता और सार्वजनिक विश्वास के बीच मूलभूत बदलाव को नहीं दर्शाता है? जैसे फ्रैक्टल्स विभिन्न पैमानों पर स्व-समान पैटर्न प्रकट करते हैं, वही भेद्यता सूक्ष्म और स्थूल स्तरों पर उभरती है – व्यक्तिगत डेटा उल्लंघनों से लेकर प्रणालीगत बुनियादी ढांचे के ढहने तक।
भारत में साइबर असुरक्षा का शीर्ष खतरे की स्थिति तक पहुंचना अंतरराष्ट्रीय निकाय की एक और चेतावनी से कहीं अधिक दर्शाता है; यह महत्वाकांक्षा और भेद्यता के बीच खतरनाक नृत्य को दर्शाता है क्योंकि हम वित्तीय समावेशन, स्वास्थ्य देखभाल वितरण और शासन आधुनिकीकरण जैसी पहलों के माध्यम से डिजिटल परिवर्तन में तेजी ला रहे हैं। प्रत्येक नई डिजिटल सेवा, प्रत्येक कनेक्टेड डिवाइस, प्रत्येक क्लाउड-आधारित प्रणाली संभावित कमजोरियों का परिचय देती है जिसका विरोधी – राज्य और गैर-राज्य अभिनेता दोनों – शोषण करने में तेजी से परिष्कृत होते जा रहे हैं; इस मूल्यांकन का समय विशेष रूप से महत्वपूर्ण है क्योंकि भारत महत्वपूर्ण मोड़ पर खड़ा है जहां डिजिटल बुनियादी ढांचा चुनावी प्रक्रियाओं से लेकर महत्वपूर्ण उपयोगिताओं तक, बैंकिंग प्रणालियों से लेकर रक्षा संचार तक सब कुछ को रेखांकित करता है। हमारे डिजिटल विस्तार की एन्ट्रापी हमारी सुरक्षा तैयारियों के विपरीत आनुपातिक लगती है, जिससे ऐसी प्रणाली बनती है जो अधिक जटिल होती हुई भी नाजुक होती जा रही है।
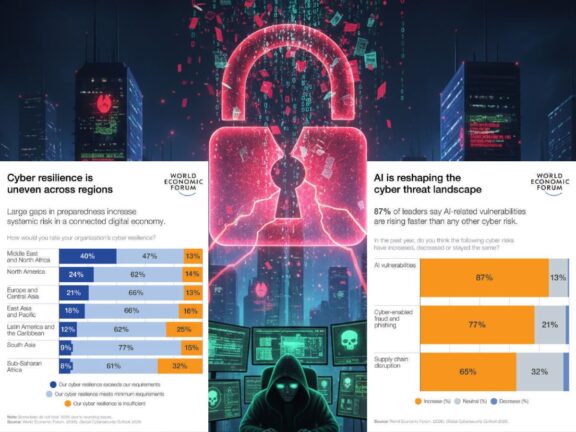
वर्तमान खतरे के परिदृश्य को विशेष रूप से चुनौतीपूर्ण बनाने वाली बात आक्रामक और रक्षात्मक दोनों क्षमताओं को बढ़ाने में कृत्रिम बुद्धिमत्ता की भूमिका है; WEF के वैश्विक साइबर सुरक्षा आउटलुक 2026 से पता चलता है कि विश्व स्तर पर 87% साइबर सुरक्षा नेताओं ने एआई से संबंधित खतरों में वृद्धि की रिपोर्ट दी है, 94% को उम्मीद है कि एआई इस वर्ष साइबर सुरक्षा को आकार देने वाली सबसे परिणामी शक्ति होगी। भारतीय नीति निर्माताओं के लिए, यह दोहरी चुनौती का प्रतिनिधित्व करता है: आर्थिक विकास और शासन दक्षता के लिए एआई की क्षमता का उपयोग करना और साथ ही एआई-सक्षम हमलों से बचाव करना जो अभूतपूर्व गति से अनुकूलित, सीख और स्केल कर सकते हैं। हमारे तकनीकी विकास का विरोधाभास क्वांटम अवलोकन समस्या को प्रतिबिंबित करता है – सुरक्षा को मापने से इसकी प्रकृति बदल जाती है, एआई को सुरक्षित करने का प्रयास इसे किसी और चीज़ में बदल देता है।
एआई-संचालित खतरों की प्रकृति पारंपरिक मैलवेयर या फ़िशिंग अभियानों से कहीं आगे तक फैली हुई है; उन्नत एआई सिस्टम अब सरकारी अधिकारियों का प्रतिरूपण करने, महत्वपूर्ण बुनियादी ढांचे की कमजोरियों की स्वचालित टोह लेने और पारंपरिक सुरक्षा जागरूकता प्रशिक्षण को दरकिनार करने वाले अत्यधिक वैयक्तिकृत सोशल इंजीनियरिंग हमलों को तैयार करने के लिए पर्याप्त परिष्कृत डीपफेक उत्पन्न कर सकते हैं। चुनावी चक्रों के दौरान, जनमत को प्रभावित करने, संस्थागत विश्वसनीयता को कमजोर करने और समुदायों का ध्रुवीकरण करने के लिए एआई-जनित गलत सूचना को बड़े पैमाने पर तैनात किया जा सकता है – ये चिंताएं दुनिया के सबसे बड़े लोकतंत्र में गहराई से गूंजती हैं। ये डिजिटल भूत हमारी सामूहिक चेतना को परेशान करते हैं, सूचित सहमति की नींव को नष्ट कर देते हैं जिस पर लोकतांत्रिक प्रक्रियाएं निर्भर करती हैं।
भारतीय संगठनों ने अपने एआई सुरक्षा आकलन को 37% से दोगुना कर 64% कर दिया है, 77% अब साइबर सुरक्षा उद्देश्यों के लिए एआई को अपना रहे हैं; ये परिनियोजन मुख्य रूप से फ़िशिंग का पता लगाने, घुसपैठ और विसंगति प्रतिक्रिया और उपयोगकर्ता-व्यवहार विश्लेषण पर केंद्रित हैं। हालाँकि, अपनाने और प्रभावशीलता के बीच अंतर चिंताजनक बना हुआ है; प्रमुख साइबर सुरक्षा चिंताओं में जेनरेटिव एआई से जुड़े डेटा लीक शामिल हैं, जिनकी रिपोर्ट 34% संगठनों ने की है, और प्रतिकूल क्षमताओं को आगे बढ़ाना, 29% ने उद्धृत किया है। इन आंकड़ों से पता चलता है कि जहां भारतीय संस्थाएं खतरे को पहचानती हैं, वहीं जागरूकता को मजबूत सुरक्षा में तब्दील करने का काम अभी भी प्रगति पर है – तकनीकी क्रांतियों में दोहराया जाने वाला एक पैटर्न जहां समझ पीढ़ियों तक महारत हासिल करने से पहले होती है।
WEF रिपोर्ट 2026 में साइबर जोखिम शमन रणनीतियों को प्रभावित करने वाले शीर्ष कारक के रूप में भू-राजनीति की पहचान करती है, जिसमें वैश्विक स्तर पर 64% संगठन महत्वपूर्ण बुनियादी ढांचे में व्यवधान और जासूसी जैसे भू-राजनीतिक रूप से प्रेरित साइबर हमलों के लिए जिम्मेदार हैं; प्रतिस्पर्धी वैश्विक शक्तियों और क्षेत्रीय तनावों के संगम पर स्थित भारत के लिए, यह निष्कर्ष विशेष महत्व रखता है। पारंपरिक सैन्य प्रतिक्रियाएँ शुरू किए बिना सीमाओं का परीक्षण करने की चाहत रखने वाले विरोधियों के लिए साइबर ऑपरेशन शासन कला का पसंदीदा उपकरण बन गए हैं; जब साइबर ऑपरेशन प्रशंसनीय अस्वीकार्यता और न्यूनतम लागत के साथ समान उद्देश्यों को प्राप्त कर सकते हैं तो टकराव का जोखिम क्यों? डिजिटल युद्ध की विषमता नई गणना करती है जहां सबसे छोटा अभिनेता असंगत क्षति पहुंचा सकता है।
भारतीय व्यापार और प्रौद्योगिकी नेताओं ने साइबर जोखिम निवेश को शीर्ष तीन रणनीतिक प्राथमिकता में 72% तक बढ़ाकर प्रतिक्रिया व्यक्त की है – जो वैश्विक औसत 60% से काफी अधिक है; यह बढ़ी हुई जागरूकता न केवल व्यावसायिक विचारों को दर्शाती है बल्कि यह मान्यता भी दर्शाती है कि साइबर सुरक्षा राष्ट्रीय लचीलेपन का अभिन्न अंग बन गई है। जब दुनिया के 91% सबसे बड़े संगठनों ने भू-राजनीतिक अस्थिरता के कारण अपनी साइबर सुरक्षा रणनीतियों को बदल दिया है – जो पहले 59% से अधिक है – यह खतरे की धारणाओं के मौलिक पुनर्गणना का संकेत देता है। फिर भी यह प्रतिक्रियाशीलता केवल इस बात को रेखांकित करती है कि हम अपनी सुरक्षा मुद्रा में सक्रिय होने के बजाय प्रतिक्रियाशील कैसे बने रहते हैं, हमेशा अगले हमले की तैयारी करते हुए आखिरी हमले का जवाब देते हैं।
फिर भी अकेले निवेश संरचनात्मक कमजोरियों को दूर नहीं कर सकता है; वैश्विक स्तर पर राष्ट्रीय साइबर तैयारियों में विश्वास कम हो रहा है, सर्वेक्षण के 31% उत्तरदाताओं ने प्रमुख साइबर घटनाओं पर प्रतिक्रिया देने के लिए अपने देश की क्षमता में कम विश्वास की सूचना दी है, जो पिछले साल 26% से अधिक है। जबकि मध्य पूर्व और उत्तरी अफ्रीका जैसे कुछ क्षेत्र 84% आत्मविश्वास दिखाते हैं, ये क्षेत्रीय विविधताएँ इस बात पर प्रकाश डालती हैं कि कैसे संस्थागत परिपक्वता, संसाधन आवंटन और राजनीतिक तत्परता के स्तर को निर्धारित करेंगे। एक साथ मौजूद विभिन्न क्वांटम राज्यों की तरह, हमारी तैयारी सुपरपोज़िशन में मौजूद है – वास्तविक संकट से मापे जाने तक पर्याप्त और अपर्याप्त दोनों।
क्वांटम कंप्यूटिंग जटिल चुनौती प्रस्तुत करती है – वर्तमान एन्क्रिप्शन मानकों को खतरे में डालते हुए क्रांतिकारी प्रगति का वादा करती है; आज कैप्चर किए गए संचार को एक दशक के भीतर डिक्रिप्ट किया जा सकता है, जिससे राज्य के रहस्य और राजनयिक आदान-प्रदान उजागर हो सकते हैं। शीर्ष तीन खतरों में रैंकिंग के बावजूद, 40% भारतीय संगठनों ने क्वांटम-प्रतिरोधी उपायों पर विचार नहीं किया है, केवल पांच% ने उन्हें बजट में प्राथमिकता दी है; अभी तक 33% परीक्षण समाधान, जागरूकता का सुझाव देते हैं लेकिन अपर्याप्त तात्कालिकता। नीति के लिए तत्काल दीर्घकालिक योजना की आवश्यकता होती है – कोड से हार्डवेयर तक कई परतों में पोस्ट-क्वांटम क्रिप्टोग्राफी में संक्रमण, अन्योन्याश्रित परिवर्तनों का निर्माण करना जो इस अस्थायी भेद्यता में पूरी तरह से समन्वयित होना चाहिए जहां वर्तमान क्रियाएं भविष्य की देनदारियां बन जाती हैं।
WEF ने साइबर धोखाधड़ी को व्यापक वैश्विक खतरे के रूप में पहचाना; 2025 में 73% ने व्यक्तिगत या ज्ञात उत्पीड़न की रिपोर्ट दी, जो डिजिटल प्रशासन को कमजोर करने वाले सार्वजनिक विश्वास के संकट का संकेत देता है। विश्वास का क्षरण तकनीकी उल्लंघनों की तुलना में गहरी भेद्यता का प्रतिनिधित्व करता है, जो डिजिटल परिवर्तन को सक्षम करने वाले सामाजिक अनुबंध पर हमला करता है; जब नागरिक प्लेटफार्मों पर विश्वास खो देते हैं, तो कमजोर आबादी जुड़ाव से पीछे हट जाती है, जिससे एक दुष्चक्र बनता है जहां विश्वास के बिना प्रौद्योगिकी समावेशी उपकरण के बजाय बहिष्करण उपकरण बन जाती है।
WEF अनुसंधान ने तीसरे पक्ष के उल्लंघनों को भारत के शीर्ष अनसुलझा जोखिम के रूप में पहचाना; सीमित विक्रेता दृश्यता और खंडित शासन के कारण 18% व्यापारिक नेता उन्हें सबसे कम तैयार खतरे का दर्जा देते हैं। आधुनिक सॉफ्टवेयर की वितरित प्रकृति निर्भरता जाल बनाती है जहां एकल समझौता सिस्टम के माध्यम से कैस्केड होता है; जटिलता व्यापक मानचित्रण को असंभव बना देती है, घटक इंटरैक्शन से उभरने वाली कमजोरियां कोई भी इकाई पूरी तरह से समझ नहीं पाती है – डिजिटल पारिस्थितिकी तंत्र में उभरती संपत्तियां।
WEF द्वारा साइबर असुरक्षा को 2026 तक भारत के लिए सबसे बड़ा ख़तरा बताया जाना मौलिक पुनर्विचार की मांग करता है; 60% भारतीय संगठन अब रोकथाम पर अधिक खर्च करते हैं, फिर भी बाधाएं-सीमित जागरूकता, संसाधन की कमी, प्रतिभा की कमी, प्रतिस्पर्धी मांगें-संरचित कार्रवाई की आवश्यकता है। चुनौती संस्थागत विकास को शामिल करने के लिए तकनीकी समाधानों से आगे निकल जाती है; खतरे उभरने की तुलना में संरचनाओं को तेजी से अनुकूलित होना चाहिए।
नीतिगत प्रतिक्रिया कई स्तरों पर एक साथ संचालित होनी चाहिए: स्पष्ट जवाबदेही और अंतर-मंत्रालयी अधिकार के साथ कैबिनेट प्राथमिकता में रणनीतिक उन्नयन; प्रतिस्पर्धी मुआवजे के साथ सुरक्षा केंद्रों, खतरे की खुफिया जानकारी और घटना प्रतिक्रिया टीमों का परिचालन आधुनिकीकरण; महत्वपूर्ण बुनियादी ढांचे की सुरक्षा, सार्वजनिक-निजी सूचना साझाकरण, अंतर्राष्ट्रीय सहयोग और शिक्षा, अनुसंधान और उद्योग में फैली घरेलू क्षमताओं को संबोधित करते हुए व्यापक राष्ट्रीय रणनीति का प्रणालीगत विकास। साइबर लचीलेपन को केवल तकनीकी कार्य के रूप में नहीं देखा जा सकता बल्कि आर्थिक स्थिरता, राष्ट्रीय सुरक्षा और सार्वजनिक विश्वास को रेखांकित करने वाली रणनीतिक आवश्यकता के रूप में देखा जा सकता है; हमें संगठनात्मक और राष्ट्रीय सीमाओं से ऊपर उठकर सामूहिक जागरूकता विकसित करनी होगी।
धमकियाँ तेज़ हो जाती हैं जबकि प्रतिक्रिया विंडो संकीर्ण हो जाती है; क्वांटम कंप्यूटर आगे बढ़ रहे हैं, एआई परिष्कृत हो रहा है, भू-राजनीतिक तनाव बढ़ रहा है, विरोधियों को कमजोरियों का ज्ञान प्राप्त हो रहा है। सवाल यह नहीं है कि कार्रवाई की जाए या नहीं, बल्कि सवाल यह है कि क्या गति और पैमाना परिमाण से मेल खाते हैं; उत्तर यह निर्धारित करता है कि क्या भारत का डिजिटल भविष्य अवसर या भेद्यता का प्रतिनिधित्व करता है – हमारे तकनीकी विकास में ज्ञानोदय और एन्ट्रापी के बीच एक विकल्प।
Source:sundayguardianlive.com
Discover more from Aware Media News - Hindi News, Breaking News & Latest Updates
Subscribe to get the latest posts sent to your email.